
Análisis forense de JPG: detección de ediciones, generación por IA y recompresión
Un amigo te reenvía una captura de pantalla del precio de un puesto en un mercadillo. El vendedor tiene $40 escrito, y tu amigo jura que ayer decía $400. O la foto de un anuncio muestra un reloj con un número de serie que no coincide con el modelo. O una imagen viral de un político en un evento al que sabes que no asistió. Tres escenarios distintos, una misma pregunta: ¿la imagen es evidencia, o está editada, o generada, y cómo saberlo sin un laboratorio forense?
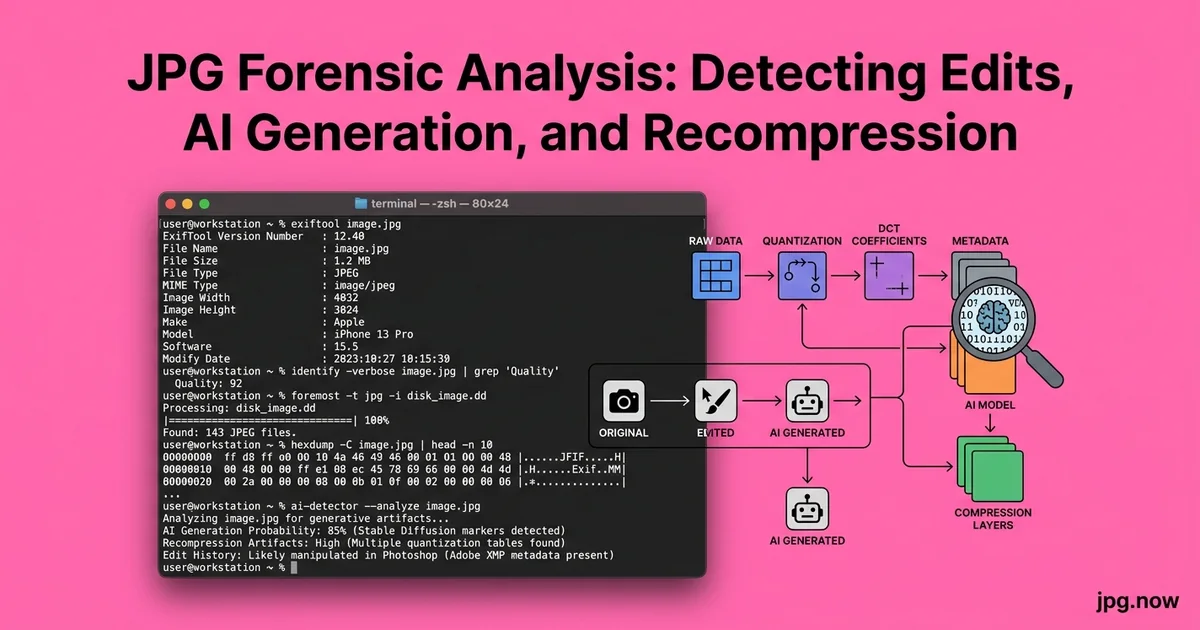
El análisis forense de JPG consiste en hacerle tres preguntas a una sola imagen: si ha sido editada, si fue generada por un modelo de IA y cuántas veces se ha recomprimido. Las respuestas viven dentro de la estructura del archivo: en las tablas de cuantificación, los códigos Huffman, la firma del nivel de error y los metadatos EXIF que la mayoría de los editores dejan atrás. No necesitas un laboratorio ni una orden judicial para ejecutar estas comprobaciones. La mayoría funcionan en un navegador con una imagen de 200 KB en menos de cinco minutos.
Por qué esto importa ahora más que nunca
La IA generativa en 2026 produce imágenes lo suficientemente convincentes como para engañar a una revisión casual, y las plataformas que distribuyen estas imágenes (Twitter, WhatsApp, Telegram, Reddit) eliminan metadatos de forma agresiva, dejando menos pistas de las que habría tenido la misma imagen en 2019. El conjunto de herramientas forenses se ha ampliado para compensar: Credenciales de Contenido C2PA, Análisis de Nivel de Error (ELA) mejorado, histogramas de coeficientes DCT y clasificadores de detección de IA existen como herramientas gratuitas o de bajo costo. Ninguna es una prueba concluyente por sí sola. Usadas en combinación, cuentan una historia coherente en la mayoría de los casos realistas.
Paso 1: Lee los metadatos antes de hacer cualquier otra cosa
La pista más barata también es la más fiable. Abre el archivo en cualquier visor EXIF y mira las etiquetas Make, Model, Software y DateTimeOriginal. Una foto genuina de un iPhone 15 Pro mostrará "Apple", "iPhone 15 Pro" y una fecha de captura que coincida con la fecha de modificación del archivo en cuestión de segundos. Un archivo procesado con Photoshop lleva "Adobe Photoshop 2026" en el campo Software. Un archivo generado por Midjourney normalmente no tiene etiquetas de cámara, a veces lleva una etiqueta "Midjourney" en el campo Comment y tiene una fecha de creación que coincide con la descarga del usuario, no con un momento de captura plausible.
Obtén el volcado completo de etiquetas usando el inspector de información de imagen. Si el archivo no muestra ningún EXIF, eso ya es una señal: la mayoría de las plataformas sociales eliminan EXIF al subir, así que la ausencia de metadatos suele indicar que el archivo proviene de Twitter, Instagram, Facebook o una captura de pantalla.
Paso 2: Realiza un análisis de nivel de error
El Análisis de Nivel de Error (ELA) guarda una copia del JPG con una calidad conocida (normalmente 90 o 95) y calcula la diferencia píxel a píxel entre el original y el reguardado. Las regiones que han sido editadas se comprimen de forma diferente al resto de la imagen, por lo que aparecen como áreas más brillantes en el mapa de diferencias. ELA no es una bala de plata: produce falsos positivos en bordes de alto contraste, falla en archivos muy re-comprimidos y no te dice nada sobre contenido añadido a una imagen ya editada. Pero sigue siendo la herramienta de primera pasada más rápida.
FotoForensics.com ejecuta ELA en un navegador sin costo. Sherloq es el equivalente de escritorio para Linux y macOS y añade 20+ análisis adicionales, incluyendo ruido residual y detección de copia-movimiento. Para el caso casual de comprobar si se ha manipulado el precio en una foto de un anuncio, la herramienta del navegador es suficiente.
Paso 3: Examina las tablas de cuantificación
Cada codificador JPG usa una tabla de cuantificación que identifica qué aplicación lo creó. Las tablas de Adobe Photoshop difieren de las producidas por los valores predeterminados de libjpeg-turbo, que difieren de las del codificador Skia de Google usado en Android, que difieren de las del codificador CoreImage de Apple usado en iOS. Una foto que se dice directa de una Canon EOS R5 debería llevar la firma de cuantificación de Canon. Si en su lugar encuentras la firma de Photoshop, el archivo se ha abierto y reguardado al menos una vez.
La herramienta "jpeg-quality" del paquete libjpeg informa el factor de calidad estimado y la fuente de la tabla. La biblioteca de Python jpeginfo hace lo mismo desde la línea de comandos. Para una comprobación web rápida, la herramienta de comparación de imágenes puede colocar dos archivos sospechosos lado a lado con zoom 1:1 para revelar discrepancias en los límites de los bloques que apuntan a un empalme.
Paso 4: Detecta las señales de generación por IA
Los JPG generados por IA tienen señales características en 2026:
- Piso de ruido sospechosamente limpio en áreas planas donde un sensor de cámara real produciría ruido de disparo
- Artefactos de textura de alta frecuencia en cabello, tela y follaje que parecen un patrón estático suave con un zoom del 200 por ciento
- Inconsistencias geométricas en reflejos: ojos que captan la luz de fuentes no visibles en la escena, gafas de sol que reflejan objetos imposibles
- Texto y manos que casi funcionan: letras que se leen pero no son inglés, dedos que se doblan en articulaciones extra
- Credenciales de Contenido C2PA: metadatos que los proveedores legítimos de IA, incluyendo OpenAI, Adobe Firefly y cada vez más Midjourney, ahora incrustan por política
Verifica el manifiesto C2PA directamente usando contentcredentials.org. El manifiesto, cuando está presente, te dice qué modelo produjo la imagen y cuándo. Su ausencia no prueba que la imagen sea real (muchas herramientas de IA aún lo eliminan), pero su presencia es evidencia concluyente de síntesis.
Paso 5: Detecta generaciones de recompresión
Un archivo que se ha guardado como JPG, abierto, guardado de nuevo, abierto y guardado una tercera vez desarrolla un patrón característico de aliasing de bloques. La cuadrícula DCT de 8x8 comienza a sonar en los límites, y el histograma de coeficientes DCT desarrolla huecos en frecuencias específicas. El enfoque de "Detección de Doble JPEG" publicado por Lin, He, Tang y Tang en 2009 sigue siendo el estándar, y las implementaciones modernas, incluida la herramienta "JPEG Ghost" de Sherloq, hacen la detección visual.
Ejecuta el archivo a través del compresor de JPG en varios niveles de calidad y compara las curvas de tamaño de archivo. Un JPG de primera generación prístino producirá una curva de compresión suave y predecible. Un archivo que se ha comprimido tres veces antes de llegar a ti mostrará artefactos escalonados en la curva en los niveles de calidad que coinciden con sus codificaciones anteriores.
Paso 6: Verifica la procedencia del formato con el convertidor de imágenes
Si un archivo dice ser un JPG pero la estructura de bytes sugiere un origen diferente, por ejemplo, un PNG abierto en Vista Previa y exportado a JPG, o un WebP renombrado a .jpg, el convertidor de imágenes puede recodificar el archivo con una calidad conocida y producir una copia de referencia limpia. Comparar los metadatos de la copia de referencia con el archivo sospechoso aísla qué artefactos provienen del supuesto procesamiento original y cuáles del historial real del archivo.
Errores forenses comunes y cómo evitarlos
- Tratar el brillo de ELA como prueba de edición. Los bordes de alto contraste también son brillantes en ELA. Solución: combina ELA con metadatos y análisis de cuantización antes de concluir.
- Asumir que la falta de EXIF significa manipulación. Las plataformas sociales eliminan EXIF por defecto. Solución: pregunta de dónde vino el archivo antes de interpretar la ausencia de metadatos.
- Detenerse en la primera señal. Un solo indicador sospechoso no equivale a manipulación. Solución: construye una historia con al menos tres análisis independientes antes de sacar una conclusión.
- Comparar una captura de pantalla con un original. Las capturas de pantalla destruyen por completo las firmas de cuantización. Solución: insiste en el archivo original cuando las investigaciones importen.
- Confiar en la ausencia de C2PA. Muchas herramientas de IA eliminan el manifiesto. Solución: la presencia de C2PA es concluyente de síntesis; la ausencia no es informativa.
- Volver a guardar el archivo sospechoso antes del análisis. Abrirlo en Vista Previa, Photoshop o incluso algunos visores de EXIF pueden reescribir el archivo. Solución: trabaja con una copia y trata el original como evidencia de solo lectura.
Tres casos reales que vale la pena conocer
El bulo de la explosión del Pentágono de 2023. Una imagen generada por IA de una explosión cerca del Pentágono movió brevemente los mercados antes de ser desmentida. Las señales forenses eran claras: sin EXIF plausible de cámara, suavidad característica de IA en la columna de humo y ningún informe de verificación terrestre coincidente. El caso es ahora un ejemplo de enseñanza estándar en programas de periodismo.
Las imágenes falsas del "arresto de Trump" en Midjourney, marzo de 2023. Eliot Higgins de Bellingcat generó y compartió abiertamente las ahora famosas imágenes del arresto. Las señales forenses eran artefactos típicos de Midjourney en las manos, texturas de tela suaves y detalles de insignias imposibles visibles al 200 por ciento de zoom. El caso llevó a Midjourney a añadir barreras de protección más estrictas para figuras públicas y más tarde a incrustar manifiestos C2PA.
Verificación de geolocalización de Bellingcat, en curso. Los investigadores de fuentes abiertas de Bellingcat publican su metodología forense de forma rutinaria. Su flujo de trabajo combina EXIF, búsqueda inversa de imágenes, geolocalización mediante sombras y arquitectura, y análisis estructural de JPG. El manual de Bellingcat es lo más parecido a un estándar de dominio público que tiene el campo.
Comparativa rápida de herramientas forenses
| Herramienta | Fortaleza | Costo | Ideal para |
|---|---|---|---|
| FotoForensics | ELA en navegador + metadatos | Gratis | Primera pasada rápida |
| Sherloq | 20+ análisis de escritorio | Gratuito, código abierto | Investigación profunda |
| ExifTool | Extracción de metadatos | Gratis | Inspección y auditoría de etiquetas |
| JPEGsnoop | Inspección estructural | Gratuito, Windows | Huella digital de cuantización |
| contentcredentials.org | Lectura de manifiesto C2PA | Gratis | Verificación de procedencia IA |
| InVID WeVerify | Extensión de navegador | Gratis | Flujos de trabajo para periodistas |
| Hive AI / Optic | Clasificador de imágenes IA | Freemium | Filtrado masivo |
Herramientas que vale la pena conocer
- FotoForensics análisis de ELA, metadatos y cuantización en navegador
- Sherloq kit de herramientas forenses de escritorio de código abierto con 20+ análisis
- ExifTool el estándar de la industria para extracción de metadatos
- JPEGsnoop herramienta Windows para análisis profundo de estructura JPG
- contentcredentials.org inspector de manifiesto C2PA
- Extensión de navegador InVID WeVerify que agrupa varias comprobaciones forenses para periodistas
Técnicas avanzadas que vale la pena aprender
- El análisis de residuos de ruido en Sherloq detecta empalmes al comparar patrones de ruido del sensor entre regiones de una misma imagen.
- La búsqueda inversa de imágenes mediante Google, Yandex y TinEye sigue siendo el primer paso de mayor rendimiento cuando la pregunta es «¿existía esta imagen antes de hoy?»
- La geometría de las sombras de múltiples fuentes de luz en una escena debe coincidir matemáticamente con la posición del sol. Los generadores de IA suelen violar esta restricción.
- Los reflejos de luz en los ojos revelan fuentes de luz fuera de cámara en fotografías reales. Los reflejos generados por IA suelen ser sutilmente incorrectos o simétricamente perfectos en ambos ojos.
- Prueba de horquilla de compresión: pasa el archivo por el compresor JPG con calidades 70, 80, 85, 90, 95 y representa el tamaño del archivo. Los escalones en la curva indican compresiones previas.
- Auditoría de metadatos multiplataforma: sube un archivo de prueba limpio conocido a la misma plataforma de la que proviene el archivo sospechoso. Compara cómo la plataforma elimina y reescribe las etiquetas para poder restar los efectos de la plataforma del análisis.
- La detección de copia-movimiento a nivel de píxel, disponible en Sherloq y varias herramientas académicas, identifica regiones duplicadas dentro de una misma imagen, una técnica habitual para ocultar o multiplicar objetos.
Lo que el análisis forense no puede hacer
No puede demostrar que una imagen no ha sido editada, solo detectar artefactos que sugieren edición. No puede distinguir de forma fiable una foto real muy comprimida de una generación por IA cuando ambas han pasado por Twitter o WhatsApp, porque la compresión de la plataforma homogeneiza la señal. Y no puede recuperar el archivo original una vez que se ha capturado la pantalla y se ha recortado; las capturas de pantalla destruyen por completo la firma de cuantización original.
Lista de verificación de análisis de 15 minutos
- Metadatos EXIF extraídos y revisados
- Pasada ELA realizada, regiones editadas anotadas
- Tablas de cuantización identificadas
- Comprobaciones de firmas de IA completadas, incluido C2PA
- Curva de recompresión muestreada
- Re-codificación de referencia generada para comparación
Preguntas frecuentes
¿Puedo hacer un análisis forense significativo en una captura de pantalla?
Limitado. Las capturas de pantalla destruyen la firma de cuantización original y los EXIF. Aún puedes detectar artefactos visibles (manos, texto, iluminación imposible), pero el análisis estructural es casi imposible. Exige el archivo original siempre que la situación lo justifique.
¿Qué fiabilidad tienen los clasificadores de detección de IA como Hive u Optic?
Moderadamente fiables en salidas sin comprimir y a resolución completa de los principales generadores. La fiabilidad cae drásticamente en imágenes muy re-comprimidas, capturas de pantalla de salidas de IA y salidas que han sido re-editadas en un editor de fotos tras la generación. Úsalos como una señal entre varias.
¿Qué significa si un archivo no tiene manifiesto C2PA?
Casi nada. El manifiesto es opcional en la mayoría de las herramientas y es eliminado por la mayoría de las plataformas. Su presencia es una prueba sólida de origen IA; su ausencia no es informativa.
¿Puedo analizar forensemente una imagen incrustada en un PDF?
Extrae primero la imagen usando el convertidor de PDF a JPG o un extractor similar. La incrustación en PDF suele conservar los bytes de la imagen, por lo que el análisis sigue siendo válido; a veces el PDF comprime o recodifica, en cuyo caso trata la imagen extraída como un archivo de segunda generación.
¿Cuál es la mayor bandera roja para la generación por IA en 2026?
Combinada: un piso de ruido antinatural en áreas planas más detalles finos sutilmente incorrectos (cabello, manos, texto) más ausencia de EXIF de cámara plausible. Cualquiera de ellos por sí solo es débil; la combinación es fuerte.
¿Convertir entre formatos borra la evidencia forense?
Sí, parcialmente. Pasar un archivo por el convertidor de imágenes lo recodifica y añade una nueva firma de cuantización sobre la anterior. Analiza primero, convierte después.
¿Cuánto tiempo debería llevar una comprobación forense informal?
Para una sola imagen con una pregunta clara, de 5 a 15 minutos cubre EXIF, ELA, cuantización, comprobación de IA y re-codificación de referencia. Casos más profundos (residuos de ruido, copia-movimiento, geometría de sombras) pueden llevar una hora o más por imagen.
Crear un manual forense personal
Los investigadores que responden preguntas de autenticidad de imagen de forma consistente no son los que memorizan todas las técnicas de análisis; son los que codifican una lista de verificación personal y la ejecutan siempre de la misma manera. Un manual sencillo tiene este aspecto: abre el archivo con el inspector de información de imagen, captura la pantalla de los EXIF, ejecuta ELA de FotoForensics, captura el resultado, haz una búsqueda inversa de imágenes en Google y Yandex, captura los mejores resultados, comprueba C2PA en contentcredentials.org, captura el resultado. Ahora tienes un paquete de evidencia de cinco capturas de pantalla para cada imagen sospechosa en menos de diez minutos. Las propias capturas de pantalla se convierten en la pista de auditoría si la pregunta escala a una revisión legal o editorial.
Mantén estos manuales en un vault de Notion u Obsidian organizados por tipo de caso: fraude en marketplaces, afirmaciones de deepfake, sospecha de generación por IA, evidencia editada. Cada manual enumera las técnicas en orden de prioridad y los umbrales en los que los resultados se vuelven significativos. Itera los manuales cada vez que te encuentres con un caso que la receta existente no cubrió.
Cómo afectan las plataformas al análisis forense
Cada plataforma social aplica sus propias transformaciones. Twitter elimina los EXIF de forma agresiva y re-comprime a calidad JPG 70 a 80. Facebook redimensiona a un borde largo máximo de 2,048 y reaplica sus propias tablas de cuantización. WhatsApp re-comprime fuertemente y reduce el tamaño para la entrega móvil. Instagram elimina los EXIF y aplica conversión sRGB. Telegram es inusual porque a menudo conserva más datos originales cuando el usuario comparte como archivo en lugar de como foto. Conocer la plataforma de origen te permite restar los efectos de la plataforma de tu análisis y aislar qué daño provino de la plataforma frente a qué provino de la manipulación.
Si la pregunta es «¿editó esta persona esta imagen?» y la imagen provino de WhatsApp, la respuesta honesta suele ser «el análisis estructural es imposible porque WhatsApp obliteró la firma de cuantización original». Exige el archivo tal como se compartió originalmente a través de un canal que preserve archivos antes de aceptar una pregunta forense.
Trabajar con fotogramas de vídeo deepfake
El vídeo deepfake se ha convertido en el problema más acuciante en 2026, y el análisis forense de fotogramas individuales extraídos de vídeo sospechoso utiliza las mismas técnicas que el análisis de imágenes fijas con dos consideraciones adicionales. Primero, consistencia temporal: un deepfake que intercambia una cara fotograma a fotograma suele mostrar inconsistencias sutiles en el ruido a nivel de píxel entre fotogramas consecutivos, visibles al comparar los fotogramas N y N+1 con un zoom del 200 por ciento. Segundo, artefactos de codificación: los códecs de vídeo aplican su propia compresión, por lo que la exportación JPG por fotograma lleva tanto la firma del códec como cualquier artefacto de procesamiento del deepfake superpuesto.
Extrae los fotogramas a la resolución original (no a la resolución de pantalla) usando ffmpeg con -q:v 2 para la salida JPG de mayor calidad. Luego ejecuta el manual forense estándar sobre los fotogramas extraídos. El inspector de información de imagen y la herramienta de comparación manejan el análisis a nivel de fotograma una vez extraídos.
Organismos de normalización y desarrollos en curso
El estándar C2PA (Coalición para la Procedencia y Autenticidad de Contenido) sigue ganando adopción en 2026 con la participación de Adobe, Microsoft, la BBC, el New York Times, Sony y Nikon. El estándar define manifiestos firmados criptográficamente que viajan con la imagen y documentan la cadena de custodia desde la captura hasta la edición. Nikon y Sony ya venden cámaras (Z9 y A1 II respectivamente) con captura C2PA integrada; la BBC y el NYT usan C2PA en sus redacciones de producción; Adobe Firefly incorpora manifiestos en cada salida.
Para los profesionales forenses, saber leer manifiestos C2PA es ahora una habilidad básica. La implementación de referencia c2patool y contentcredentials.org exponen el contenido del manifiesto. Las firmas criptográficas proporcionan pruebas mucho más sólidas que cualquier análisis forense heurístico cuando están presentes; su ausencia no es informativa.
La forense de JPG no se trata de una única prueba concluyente, sino de acumular evidencia a través de múltiples análisis hasta que una historia lo explique todo. Comienza tu próxima investigación arrastrando el archivo a la herramienta de información de imagen y a la herramienta de comparación en paralelo. Cinco minutos de observación estructurada te dirán si la imagen merece otra hora de análisis más profundo. Para conversiones de formato y recodificaciones limpias de referencia, las herramientas convertidor de imágenes, PNG a JPG, WebP a JPG y HEIC a JPG cubren las entradas más comunes.